MCP et agents IA : à quoi sert le Model Context Protocol ?
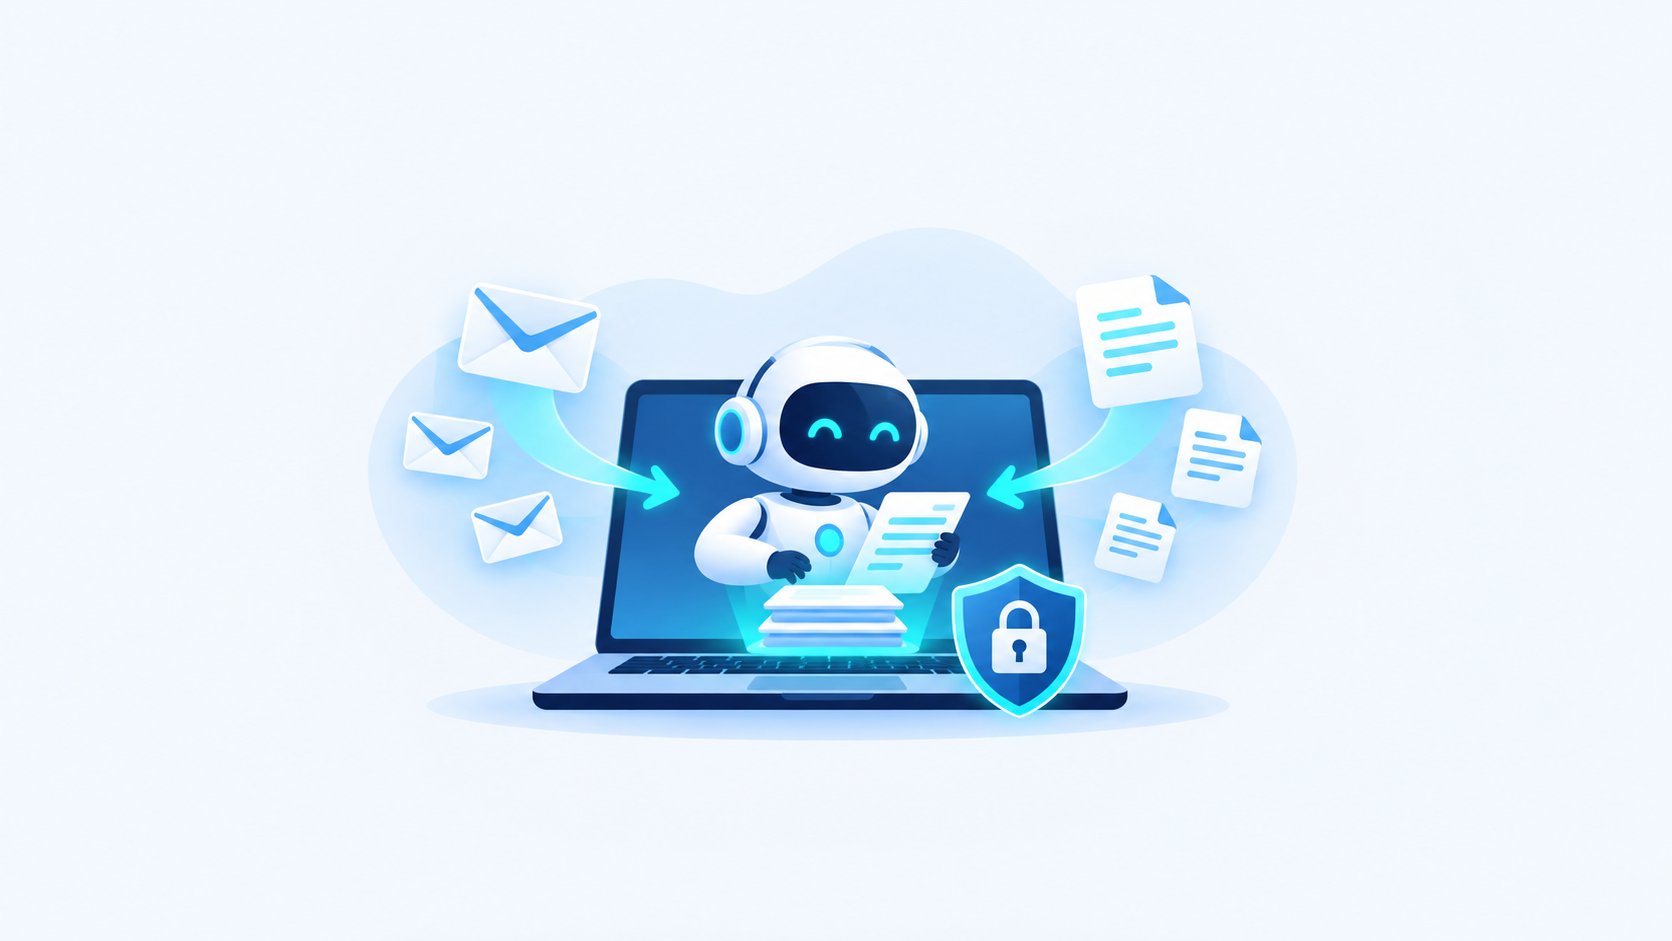
Le Model Context Protocol (MCP) est un standard ouvert qui permet à une application d’IA de découvrir et d’utiliser des données, des outils ou des instructions fournis par des systèmes externes. Il simplifie les intégrations, mais ne supprime ni les règles d’autorisation, ni la validation humaine, ni les contrôles de sécurité. Pour un projet utile, tu dois donc comprendre l’architecture, limiter les capacités exposées et tester chaque action sensible.
Par l’équipe Unexia — vérifié le 16 novembre 2026.
Si tu découvres les agents, commence par notre guide pilier sur les agents IA : définition, fonctionnement et cas d’usage. MCP devient intéressant lorsqu’un agent ne doit plus seulement produire du texte, mais consulter une base documentaire, interroger un outil ou préparer une action dans un environnement contrôlé.
MCP, c’est quoi exactement ?
La documentation officielle définit MCP comme un standard ouvert destiné à connecter des applications d’IA à des systèmes externes. Une même application peut ainsi dialoguer avec plusieurs serveurs compatibles au lieu de développer une intégration entièrement spécifique pour chaque source. La spécification courante était publiée en version datée du 28 juillet 2026 lors de notre vérification.
Cette promesse doit être comprise correctement. MCP fournit un langage d’échange et des conventions d’interopérabilité. Il ne transforme pas automatiquement une application en agent fiable, ne garantit pas la qualité des données et n’accorde pas de droits par magie. Les permissions réelles restent celles des systèmes reliés, des jetons utilisés et des politiques définies par l’organisation.
La source de référence est la documentation officielle de MCP. La spécification publique sur GitHub permet aussi d’examiner les versions, le protocole et ses évolutions sans dépendre d’un résumé commercial.
Comment fonctionne l’architecture MCP ?
Le modèle officiel distingue trois rôles. Le host est l’application d’IA avec laquelle la personne travaille. Il gère l’expérience, les autorisations et le cycle de vie des connexions. Un client MCP, intégré au host, maintient une connexion avec un serveur. Le serveur MCP expose un périmètre précis : données accessibles, outils disponibles ou modèles d’instructions.
Cette séparation aide à raisonner sur la responsabilité. Le serveur décrit ce qu’il peut fournir. Le client transporte les échanges. Le host décide comment présenter les capacités et quand demander une confirmation. Le protocole s’appuie sur JSON-RPC pour structurer les messages, mais la sécurité d’ensemble dépend toujours de la mise en œuvre concrète.
Une connexion n’est pas une autorisation générale
Connecter un serveur de documents ne devrait pas donner accès à tous les fichiers. De même, exposer un outil d’envoi ne signifie pas qu’un modèle doit pouvoir envoyer un message sans validation. Le bon périmètre est le plus étroit compatible avec le besoin : dossiers définis, opérations en lecture seule quand elles suffisent, et confirmation explicite avant toute action externe.
Pour replacer MCP dans une chaîne plus large, consulte aussi notre guide sur l’automatisation avec l’IA. Il distingue utilement génération, décision, orchestration et exécution.
Ressources, outils et prompts : trois capacités distinctes
La spécification décrit plusieurs primitives. Les resources donnent accès à un contexte identifiable : document, enregistrement ou contenu structuré. Les tools permettent de déclencher une opération définie par le serveur. Les prompts sont des modèles d’interaction réutilisables que le serveur peut proposer. Confondre ces catégories conduit vite à surdimensionner une intégration.
Ressource : consulter un contexte
Une ressource peut servir à lire une procédure approuvée, un catalogue interne ou une note de projet. C’est souvent le premier niveau à tester, car la lecture seule limite l’impact. Il faut néanmoins filtrer les données sensibles et vérifier que le contenu présenté au modèle est pertinent pour la tâche.
Outil : provoquer un effet
Un outil peut rechercher un dossier, créer un ticket ou préparer une entrée dans un système. Plus l’effet est difficile à annuler, plus le contrôle doit être fort. La spécification officielle insiste sur le consentement et sur la compréhension des appels d’outils : la personne doit savoir quelle opération est proposée et disposer d’un moyen de la refuser.
Prompt : guider une interaction
Un prompt fourni par un serveur peut standardiser une tâche, par exemple « analyser ce dossier selon la grille qualité ». Il ne remplace pas la gouvernance éditoriale. Sa version, ses variables et son résultat attendu doivent être documentés comme n’importe quel autre composant de production.

Exemple professionnel : préparer une veille documentée
Exemple fictif et illustratif. Une équipe conformité veut préparer chaque semaine une synthèse de nouvelles procédures. Elle dispose d’un espace documentaire approuvé et d’un outil interne de suivi. Son objectif n’est pas de laisser l’IA modifier les procédures, mais de repérer les documents nouveaux, d’en extraire les changements et de proposer un brouillon de synthèse.
Le host est l’application d’assistance utilisée par l’analyste. Un serveur MCP documentaire expose uniquement le dossier validé, en lecture seule. Un second serveur expose une action limitée : créer un brouillon de fiche dans l’outil de suivi, jamais la valider. Le client maintient les deux connexions et présente clairement leurs capacités.
Déroulé contrôlé
- L’analyste demande la liste des documents modifiés depuis la dernière revue.
- Le modèle consulte les ressources autorisées et cite les documents retenus.
- Il produit un tableau des changements, avec un champ « à vérifier » lorsqu’une formulation reste ambiguë.
- Après lecture humaine, l’analyste autorise la création d’un brouillon dans l’outil de suivi.
- La validation finale reste effectuée dans le système métier par une personne habilitée.
Ce scénario est plus robuste qu’une consigne vague demandant à « l’agent de gérer la veille ». Il sépare la collecte, l’analyse, la préparation et la décision. Il crée aussi des preuves exploitables : sources consultées, action proposée et identité de la personne qui confirme.
Un cas voisin est détaillé dans notre article sur la manière de créer un agent IA connecté à ses emails et documents. Le principe reste le même : commencer par un périmètre maîtrisé, puis élargir seulement après des tests concluants.
Sécurité : ce que MCP ne règle pas à ta place
Les recommandations officielles de sécurité signalent plusieurs risques classiques : mauvaise audience d’un jeton, transmission de jetons à un service qui ne devrait pas les recevoir, stockage insuffisamment protégé et flux d’autorisation mal conçus. Elles déconseillent notamment le token passthrough, c’est-à-dire la transmission aveugle d’un jeton reçu vers un service en aval.
Ces règles ont une conséquence pratique : un serveur MCP n’est pas un tunnel neutre. Il doit vérifier que le jeton lui est destiné, appliquer son propre contrôle d’accès et limiter les droits. Les échanges distants doivent utiliser HTTPS, et les mécanismes d’autorisation doivent suivre les protections prévues par la documentation, dont PKCE lorsque le flux s’y prête.
Les données peuvent aussi contenir des instructions hostiles
Un document lu par un modèle peut inclure du texte qui tente de détourner la tâche. Cette forme d’instruction injectée dans le contexte ne doit jamais modifier les permissions. Les données restent des données : le host et le serveur doivent encadrer les outils disponibles, vérifier les paramètres et demander une confirmation pour les effets sensibles.
La référence primaire à consulter avant une mise en production est la page officielle Security Best Practices de MCP. Comme les versions évoluent, vérifie la version applicable au moment de ton déploiement et conserve cette date dans la documentation technique.
Méthode pour évaluer une intégration MCP
1. Définis une tâche mesurable
Écris le résultat attendu sans nommer la technologie : « retrouver les procédures modifiées et préparer une synthèse sourcée ». Ajoute ce qui reste interdit : modifier les originaux, envoyer un message ou accéder à un autre dossier. Si l’objectif ne peut pas être évalué, le protocole ne résoudra pas le problème.
2. Cartographie les capacités minimales
Liste les ressources nécessaires, puis les actions éventuelles. Commence en lecture seule. Pour chaque outil, précise ses paramètres, son résultat, ses erreurs possibles et son niveau de réversibilité. Évite les outils génériques capables de tout faire lorsqu’une opération spécialisée suffit.
3. Prépare une fiche de connexion
Host : application qui pilote l’expérience.
Serveur : propriétaire et version.
Ressources autorisées : périmètre exact.
Outils : opérations et effets.
Identité : compte ou service utilisé.
Validation humaine : étapes obligatoires.
Journal : événements conservés.
Arrêt : procédure de révocation.
4. Teste les refus, pas seulement les réussites
Un test sérieux vérifie les demandes hors périmètre, les données absentes, les paramètres invalides, les délais d’attente et les refus d’autorisation. Il faut aussi confirmer que l’agent ne contourne pas un outil refusé en en appelant un autre. Les journaux doivent permettre de reconstruire la séquence sans exposer inutilement des secrets.
5. Mesure la valeur opérationnelle
Compare le temps de préparation, le nombre de corrections, la traçabilité et les erreurs avant et après. Un prototype impressionnant mais impossible à auditer n’est pas une amélioration durable. Décide à l’avance du seuil qui justifie de poursuivre, de corriger ou d’arrêter.
Limites et cas où MCP n’est pas nécessaire
MCP ajoute une couche d’intégration. Pour une tâche ponctuelle sur un fichier public, un import manuel peut être plus simple. Pour un système ancien sans contrôle d’accès fiable, créer un serveur ne corrige pas la faiblesse d’origine. Et si une API métier stable répond déjà exactement au besoin, une intégration directe peut rester plus lisible.
Le standard évolue également. Les équipes doivent suivre la version de la spécification, tester les mises à jour et éviter de dépendre d’une capacité expérimentale sans plan de repli. L’interopérabilité réduit certains coûts d’intégration, mais elle ne dispense pas de maintenir les serveurs, l’authentification, les schémas et la supervision.
Enfin, un agent peut produire une réponse plausible à partir d’un contexte incomplet. Les références récupérées doivent rester visibles, et les décisions à fort impact doivent conserver un responsable humain identifié.
Conclusion : utiliser MCP comme une interface contrôlée
MCP est utile quand plusieurs applications d’IA doivent accéder à des sources et outils définis de manière cohérente. Sa valeur vient de l’interface commune, pas d’une autonomie illimitée. Commence par une tâche étroite, expose le minimum, vérifie l’identité et les jetons, journalise les appels et impose une confirmation avant les effets sensibles. Tu obtiendras alors une intégration plus portable sans sacrifier la maîtrise opérationnelle.

Pour acquérir les bases qui permettent d’évaluer un agent, ses données et ses limites, découvre la formation IA générative pour tous.
FAQ sur MCP et les agents IA
MCP est-il une API ?
MCP est un protocole et un ensemble de conventions d’échange. Un serveur MCP peut s’appuyer sur des API existantes, mais il décrit aussi comment une application découvre des ressources, des outils ou des prompts et dialogue avec eux.
MCP rend-il un agent autonome ?
Non. Il lui donne un moyen standardisé d’accéder à des capacités externes. Le niveau d’autonomie dépend du host, des permissions, des validations et des règles métier.
Faut-il autoriser tous les outils d’un serveur ?
Non. N’expose que les capacités nécessaires à la tâche. Sépare lecture et écriture, limite les périmètres et demande une confirmation pour les opérations qui créent un effet externe.
Comment choisir un serveur MCP ?
Vérifie son éditeur, son code ou sa documentation, les données auxquelles il accède, son mode d’authentification, ses journaux et sa maintenance. Teste-le d’abord dans un environnement non critique.
Quel est le principal risque ?
Le risque majeur n’est pas unique : permissions trop larges, jetons mal gérés, outils insuffisamment contrôlés ou données hostiles peuvent se combiner. Une architecture minimale, des validations et des tests de refus réduisent cette surface.
Sources primaires vérifiées le 16 novembre 2026 : documentation et spécification officielles du Model Context Protocol, dépôt officiel GitHub et recommandations officielles de sécurité cités dans l’article.